Domain bürstenförderer.de kaufen?
Wir ziehen mit dem Projekt
bürstenförderer.de um.
Sind Sie am Kauf der Domain
bürstenförderer.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain bürstenförderer.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **


Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Integrierte Materialwirtschaft, Logistik, Beschaffung und Produktion, Fachbücher von Helmut WannenwetschLieferkettenmanagement im digitalen Zeitalter Heute wird oft der Begriff Industrie 4.0 verwendet, da der Digitalisierungsprozess zur Entwicklung nicht nur neuer Produktionsketten, sondern auch von Managementsystemen und -prozessen geführt hat. Um wettbewerbsfähig zu bleiben, müssen Unternehmen diese grundlegend neuen elektronischen Fortschritte und Technologien annehmen. Dieses praktische und lehrreiche Buch unterstützt effektiv die Umsetzung von Konzepten und ermöglicht es den Lesern, mehr über vernetztes Lieferkettenmanagement zu erfahren. Dies umfasst nicht nur Industrie und Handel, sondern auch die Weiterentwicklung von Produktion, Beschaffung und Servicelogistik, um den Standard 4.0 zu erfüllen. Aktualisierte Ausgabe mit erweitertem Inhalt Dieses Lehrbuch über Lieferkettenmanagement 4.0 ist eine erweiterte und aktualisierte Ausgabe, die neue Erkenntnisse zu Themen wie umfasst: Industrie 4.0, Produktion 4.0, Beschaffung 4.0, Distribution 4.0, Beschaffungs- und Einkaufsmanagement, Lieferantenmanagementsysteme, Nachhaltigkeit, Entsorgungslogistik und ökologische Logistik, Qualitätsmanagement, Standardisierungsstrategien und Komplexitätsmanagement, elektronische Beschaffung, Omnichannel-Distributionslogistik, nationale und internationale Transportdienstleisterlogistik, Risikomanagement und Risikokontrolle in der Lieferkette, Lager- und Kommissioniersysteme, Systeme des Lieferkettenmanagements, Produktion, Ersatzteil- und Servicelogistik, Lieferkettenkooperationen 4.0. Dieses Lehrbuch richtet sich an Studierende und Dozenten sowie Praktiker in kleinen, mittelständischen und grossen Unternehmen. Es enthält umfangreiche Fallstudien und praktische Beispiele aus Industrie und Handel, die einen detaillierten Einblick in aktuelle wirtschaftliche Entwicklungen bieten. Dank der enthaltenen Wiederholungsfragen mit entsprechenden Lösungen kann neu erlerntes Wissen schnell gefestigt und vertieft werden. Darüber hinaus enthält die Arbeit viele aktuelle Tabellen und Diagramme.59,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Material-Logistik, Fachbücher von Klaus Olfert, Gerhard OeldorfDieser Band macht Sie mit den logistischen und materialwirtschaftlichen Prozessen im Unternehmen vertraut und bereitet Sie konsequent auf die aktuellen Erfordernisse der Praxis vor. Die Material-Logistik umfasst sämtliche Aufgaben, die die räumliche, zeitliche und mengenmässige Bereitstellung der Materialien durch die Lieferanten, ihre Zuführung zum und ihren Einsatz im Produktionsprozess sowie ihre Verteilung an die Kunden bzw. Abnehmer betreffen. Kontrollfragen zu jedem Kapitel und ein umfangreicher Übungsteil (inklusive Lösungen) ermöglichen eine gezielte Wissenskontrolle und Prüfungsvorbereitung. In der Neuauflage wurden zahlreiche Verbesserungen und Aktualisierungen vorgenommen, so wurden auch Ausführungen bezüglich der Industrie 4.0 und der Smart Factory neu eingeführt. Aus dem Inhalt: Grundlagen der Material-Logistik, Bedarfs-Logistik, Bestands-Logistik, Beschaffungs-Logistik.29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Digitalisierung in Industrie, Handel und Logistik, Fachbücher von Christoph Gross, Roland PfennigDieses Buch beschreibt ausführlich alle Aspekte der Digitalisierung in Industrie, Handel und Logistik. Es zeigt, wie wichtig es ist, sämtliche Funktionen, Daten und Prozesse für die entsprechenden Bereiche abzubilden und deren Relevanz für das Unternehmen zu prüfen. Zahlreiche Beispiele ermöglichen einen Einblick in die praktische Umsetzung.59,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **

Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.57,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Grundzüge der Beschaffung, Produktion und Logistik, Fachbücher von Sebastian KummerEs stellt Ihnen aktuelle Konzepte und Werkzeuge aus der Praxis vor, die für das effiziente Management aller Aktivitäten entlang der gesamten Supply Chain vom Rohstofflieferanten bis zum Endkunden notwendig sind. Die 4. Auflage wurde sowohl inhaltlich als auch strukturell überarbeitet. Neben den beiden Fallstudien aus der Güter- und Dienstleistungsproduktion haben die Autoren kurze Exkurse ergänzt, die die konkrete Anwendung einzelner Konzepte in der betrieblichen Praxis demonstrieren. Im Grundlagenteil neu sind unter anderem Abschnitte zu den Themen Nachhaltigkeitsmanagement, Change Management und eine intensivere Behandlung von Geschäftsprozessen. Neuerungen im Teil Beschaffung betreffen vor allem Beschaffungspolitik, Dienstleistungseinkauf und elektronische Beschaffung. Anpassungen im Teil Produktion beziehen sich vorrangig auf das Produktionsmanagement sowie Projektmanagement. Erweiterungen im Teil Logistik betreffen vor allem Nachhaltigkeit in der Logistik, das Management von Logistikunternehmen sowie Informationsflüsse und -systeme in der Logistik, die mit der zunehmenden Digitalisierung von Geschäftsprozessen entlang der Supply Chain rasch an Bedeutung gewinnen.39,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Integrierte Materialwirtschaft, Logistik, Beschaffung und Produktion, Fachbücher von Helmut WannenwetschLieferkettenmanagement im digitalen Zeitalter Heute wird oft der Begriff Industrie 4.0 verwendet, da der Digitalisierungsprozess zur Entwicklung nicht nur neuer Produktionsketten, sondern auch von Managementsystemen und -prozessen geführt hat. Um wettbewerbsfähig zu bleiben, müssen Unternehmen diese grundlegend neuen elektronischen Fortschritte und Technologien annehmen. Dieses praktische und lehrreiche Buch unterstützt effektiv die Umsetzung von Konzepten und ermöglicht es den Lesern, mehr über vernetztes Lieferkettenmanagement zu erfahren. Dies umfasst nicht nur Industrie und Handel, sondern auch die Weiterentwicklung von Produktion, Beschaffung und Servicelogistik, um den Standard 4.0 zu erfüllen. Aktualisierte Ausgabe mit erweitertem Inhalt Dieses Lehrbuch über Lieferkettenmanagement 4.0 ist eine erweiterte und aktualisierte Ausgabe, die neue Erkenntnisse zu Themen wie umfasst: Industrie 4.0, Produktion 4.0, Beschaffung 4.0, Distribution 4.0, Beschaffungs- und Einkaufsmanagement, Lieferantenmanagementsysteme, Nachhaltigkeit, Entsorgungslogistik und ökologische Logistik, Qualitätsmanagement, Standardisierungsstrategien und Komplexitätsmanagement, elektronische Beschaffung, Omnichannel-Distributionslogistik, nationale und internationale Transportdienstleisterlogistik, Risikomanagement und Risikokontrolle in der Lieferkette, Lager- und Kommissioniersysteme, Systeme des Lieferkettenmanagements, Produktion, Ersatzteil- und Servicelogistik, Lieferkettenkooperationen 4.0. Dieses Lehrbuch richtet sich an Studierende und Dozenten sowie Praktiker in kleinen, mittelständischen und grossen Unternehmen. Es enthält umfangreiche Fallstudien und praktische Beispiele aus Industrie und Handel, die einen detaillierten Einblick in aktuelle wirtschaftliche Entwicklungen bieten. Dank der enthaltenen Wiederholungsfragen mit entsprechenden Lösungen kann neu erlerntes Wissen schnell gefestigt und vertieft werden. Darüber hinaus enthält die Arbeit viele aktuelle Tabellen und Diagramme.59,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Material-Logistik, Fachbücher von Klaus Olfert, Gerhard OeldorfDieser Band macht Sie mit den logistischen und materialwirtschaftlichen Prozessen im Unternehmen vertraut und bereitet Sie konsequent auf die aktuellen Erfordernisse der Praxis vor. Die Material-Logistik umfasst sämtliche Aufgaben, die die räumliche, zeitliche und mengenmässige Bereitstellung der Materialien durch die Lieferanten, ihre Zuführung zum und ihren Einsatz im Produktionsprozess sowie ihre Verteilung an die Kunden bzw. Abnehmer betreffen. Kontrollfragen zu jedem Kapitel und ein umfangreicher Übungsteil (inklusive Lösungen) ermöglichen eine gezielte Wissenskontrolle und Prüfungsvorbereitung. In der Neuauflage wurden zahlreiche Verbesserungen und Aktualisierungen vorgenommen, so wurden auch Ausführungen bezüglich der Industrie 4.0 und der Smart Factory neu eingeführt. Aus dem Inhalt: Grundlagen der Material-Logistik, Bedarfs-Logistik, Bestands-Logistik, Beschaffungs-Logistik.29,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
Digitalisierung in Industrie, Handel und Logistik, Fachbücher von Christoph Gross, Roland PfennigDieses Buch beschreibt ausführlich alle Aspekte der Digitalisierung in Industrie, Handel und Logistik. Es zeigt, wie wichtig es ist, sämtliche Funktionen, Daten und Prozesse für die entsprechenden Bereiche abzubilden und deren Relevanz für das Unternehmen zu prüfen. Zahlreiche Beispiele ermöglichen einen Einblick in die praktische Umsetzung.59,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
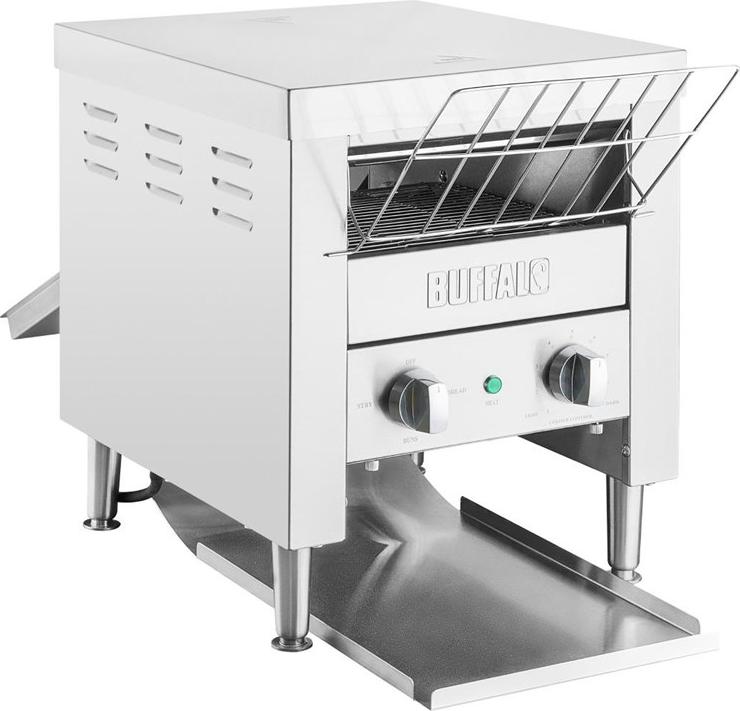
Buffalo Doppel-Scheiben Förderband-ToasterDer Buffalo Doppel-Scheiben Förderband-Toaster ist die perfekte Ergänzung für jeden Frühstücksservice. Langlebige, langlebige Metall-Ober- und Unterelemente Langlebige, langlebige Metall-Ober- und Unterelemente Zeitsparende, leicht zu reinigende Edelstahlkonstruktion Durchlauf- und Rückgabetrichter - ideal für Selbstbedienung oder betreuten Service Rutschfeste, verstellbare Beine - einfach und sicher zu bedienen Leicht zu montierender Manipulationsschutz 3 Einstellungen: volle Leistung, oberes Element, Energiesparmodus 20(H) x 36,5(B) x 42(T)cm Edelstahl 220-240V 2 Jahre533,92 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.